
Behörden in Deutschland und den USA haben die Kerninfrastruktur von Kratos, einer Phishing-Plattform als Service (PhaaS) mit globaler Reichweite, abgebaut und der Entwickler wurde in Indonesien verhaftet.
Während der Operation beschlagnahmten die Behörden mehr als 200 Server, wodurch der bösartige Dienst effektiv lahmgelegt und funktionsunfähig gemacht wurde.
Federführend bei der Aktion waren die Generalstaatsanwaltschaft Frankfurt (ZIT) und die Bundespolizei (BKA), die mit amerikanischen Strafverfolgungsbehörden zusammenarbeiteten.

In der Mitteilung des BKA wird Kratos als „einer der am weitesten verbreiteten kriminellen Phishing-Dienste weltweit“ bezeichnet, mit bestätigten Opfern in 35 Ländern, insbesondere in Europa und den Vereinigten Staaten.
„Die Behörden gehen davon aus, dass mehr als 1.800 kriminelle Kunden Kratos gekauft und damit monatlich etwa 15.000 Phishing-Kampagnen durchgeführt haben“, teilte das BKA mit.
„Jede Kampagne hatte das Potenzial, mehrere tausend Empfänger auf der ganzen Welt zu erreichen.“
Das Phishing-Toolkit, mit dem Bedrohungsakteure gefälschte Microsoft-Authentifizierungsseiten erstellen und verwalten konnten, wurde an Cyberkriminelle vermietet, um Phishing-Angriffe durchzuführen.
Die Behörden schätzen, dass der Inhaber des Dienstes seit 2024 mindestens 300.000 Euro (342.000 US-Dollar) durch Abonnementgebühren für die Kratos-Plattform verdient hat.
Mit der Festnahme des technischen Administrators und der Schließung wichtiger Teile seiner Infrastruktur können diese Phishing-Kampagnen nach Angaben des BKA nicht mehr fortgesetzt werden.
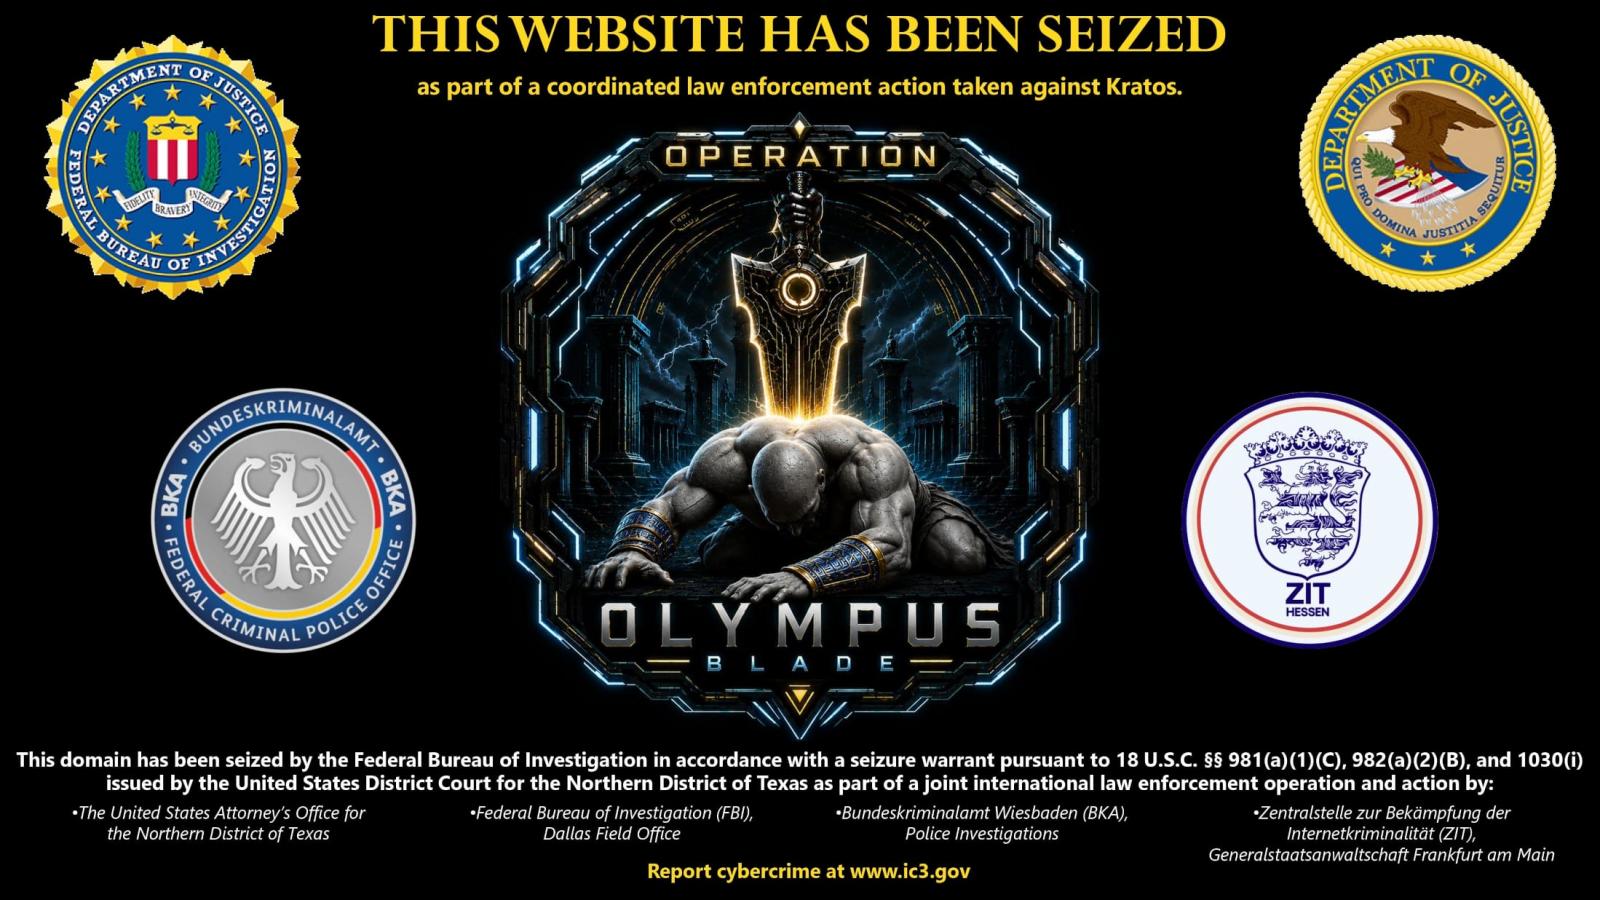 SicherstellungsbannerQuelle: BKA
Auf der Website des Dienstes wurde ein Beschlagnahmungsbanner hinzugefügt, das die Aktion als Teil der Operation Olympus Blade darstellt und darauf hinweist, dass das Eigentum an der Domain nun auf das FBI übertragen wurde.
Sobald die Server beschlagnahmt sind, können die Behörden die Ermittlungen fortsetzen, indem sie neue forensische Beweise beschaffen, die zur Identifizierung der Dienstkunden führen können.

Sicherheitsteams verzeichnen 54 % der erfolgreichen Angriffe und alarmieren nur 14 %. Der Rest bewegt sich in Ihrer Umgebung, ohne gesehen zu werden.
Das Picus-Whitepaper zeigt, wie Angriffs- und Sicherheitsverletzungssimulationen Ihre SIEM- und EDR-Regeln testen, damit Bedrohungen nicht mehr durch das Raster fallen können.
Holen Sie sich das Whitepaper